两个地市互联网专线互通的技术实现与设备解析——以上海网络技术开发为视角
在跨地域企业组网和运营商网络架构中,两个地市之间的互联网专线互通是一个涉及多层级设备协同、路由策略与传输技术的复杂过程。本文将从上海网络技术开发的实践角度,解析两地市互联网专线互通的典型路径、所经过的关键设备,并探讨相关的技术要点。
一、互联网专线互通的基本概念
互联网专线是指企业或机构向运营商租用的、具备固定IP地址和较高带宽质量的专用接入线路。当两个地市(例如上海与南京)的专线需要互通时,通常意味着两地的局域网或私有网络需通过运营商网络实现三层或二层互联。其本质是让分属不同城域网的流量能够互相访问,同时避免经过公共互联网的不稳定与安全风险。
二、典型互通路径与所经设备
以两个地市(市A与市B)的专线互通为例,若采用运营商提供的MPLS VPN或跨城专线方案,数据包需要经过以下核心设备层次:
- 用户侧接入设备:两地企业各自拥有CE(Customer Edge)设备,通常为企业路由器或防火墙,负责将本地局域网流量引导至专线。
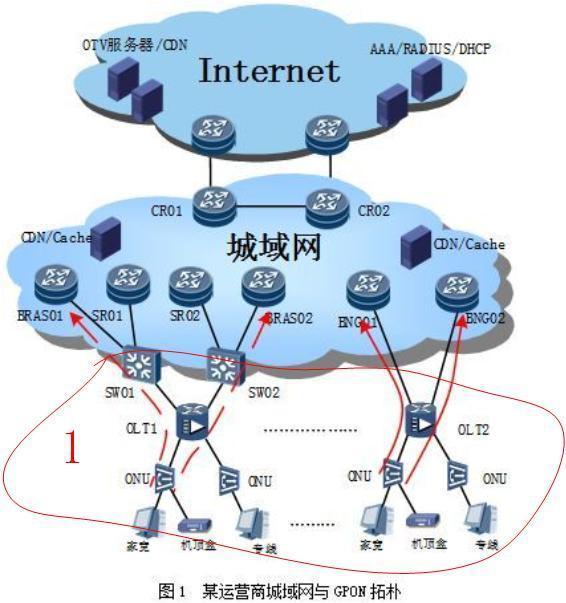
- 城域接入设备:从CE经本地专线接入运营商在本地城市的接入层设备,如DSLAM/OLT(用于光纤接入)或具备专线接口的城域接入交换机/路由器。
- 城域核心设备:流量在本地城域网中汇聚,经过城域核心路由器(如BRAS或SR),由它们打上相应的MPLS标签或做出路由决策。
- 省内/跨省骨干设备:若两地属于不同省份,将继续经过省骨干路由器(P设备),也可能跨越国家级骨干网。核心设备包括P(Provider)路由器,负责标签交换和高速转发。
- 骨干传输设备:底层传输往往通过OTN(光传送网)、DWDM(密集波分复用)等设备实现长距离光纤传输,保障带宽与低时延。
- 对端城域核心与接入设备:流量到达目的地市B后,再经骨干路由器进入市B城域核心,接着转发到接入层设备,最终抵达客户对端CE。
- 客户侧终端:数据最终进入对端企业内网设备(如交换机、服务器等)。
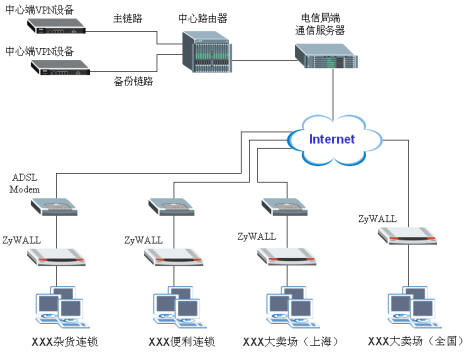
整体路径可简化为:CE(A) → 接入层 → 城域核心 → 省/国骨干 → 城域核心(B) → 接入层 → CE(B)。中间经过的主要设备包括:路由器(CE/PE/P)、交换机、防火墙、BRAS专用接入服务器、OTN/DWDM传输设备等。
三、关键技术与协议
为了保障互通的可靠性,通常会采用以下技术:
- 路由协议:BGP用于异地主干间路由交互;OSPF或IS-IS用于域内路由。
- 标签转发:在运营商MPLS VPN中,使用MPLS LDP或RSVP-TE建立标签交换路径,实现流量工程与快速倒换。
- VPN隔离:通过VRF(虚拟路由转发表)与MP-BGP扩展社区属性,区分不同客户的流量,确保安全和私密性。
- QoS策略:针对专线流量设置优先队列、流量整形等,保障带宽和时延指标。
- 冗余与保护:通过链路聚合、BFD快速检测、设备堆叠等手段实现故障切换。
四、上海网络技术开发的实践要点
上海作为国内网络技术发展的前沿,在专线互通方案设计与开发中注重以下方面:
- 自动化配置:使用SDN控制器实现跨设备的统一配置,减少人为错误,提升开通效率。
- 网络仿真与测试:在部署前通过仿真软件对两地路由、MPLS标签栈、时延进行预估,优化拓扑。
- 多云互联:针对上海地区多云环境,整合专线接入与云网关,实现云端VPC与两地的平滑互通。
- 安全加固:在互联边界部署下一代防火墙和入侵防御系统,加密IPsec隧道,确保敏感数据在传输中无泄露。
五、结论
两个地市的互联网专线互通,不只是拉一根光纤那么简单,而是需要经过用户接入、城域核心、骨干传输等多层次设备,流量依靠BGP、MPLS等协议跨越地域实现对接。上海网络技术开发基于高水平的自动化与安全架构,使得这一过程效能更高、更稳定。了解这些设备和技术的运行逻辑,对于网络规划与运维人员具有重要的参考意义。
如若转载,请注明出处:http://www.cqfnf.com/product/44.html
更新时间:2026-10-30 14:41:09